VPS知识分享站
先说结论:黑洞不是服务器坏了,是服务商为了保住机房,把你的 IP 流量直接丢弃。先确认攻击峰值和类型,能解封就解封,解不了就切清洗或高防;同时把源站 IP 藏好,否则换了 IP 还会被打。
黑洞期间通常表现为:
- IP 完全 ping 不通,SSH、HTTP 全断
- 同机房其他 IP、其他服务正常
- 控制台有攻击告警或“黑洞中”状态
- 攻击停止后一段时间自动解封
黑洞是什么
当攻击流量超过机房的清洗能力或你的防护阈值,服务商会把目标 IP 路由到黑洞,丢弃所有流量,保护同机房其他用户。代价是你的业务也一起断,直到攻击停止或手动解封。
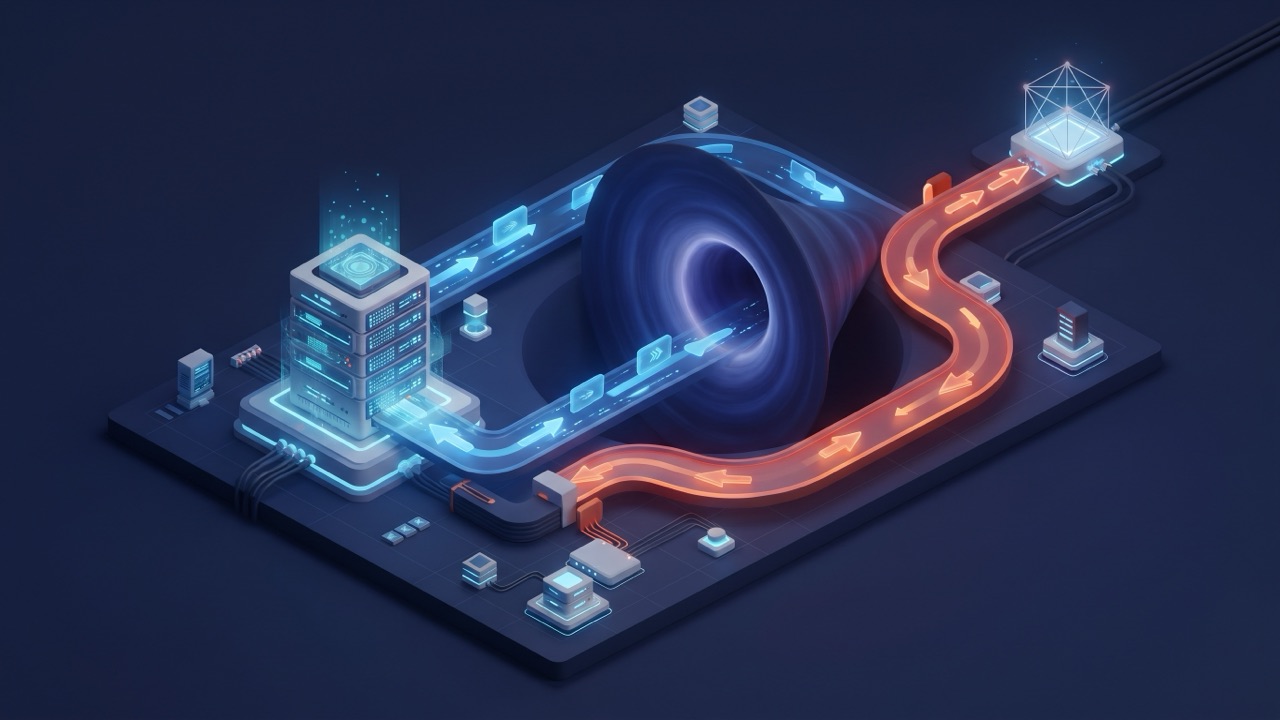
先确认是不是黑洞
ping 你的IP
traceroute 你的IP
# 从其他网络、其他机器再试
curl -I http://你的IP
如果多地 ping 都不通、同机房其他 IP 正常、控制台有攻击记录,基本可以确认。别急着重装系统,重装解决不了流量攻击。
怎么解封
- 提交工单,说明业务、攻击时间、峰值,申请解封或切清洗
- 确认攻击是否停止,没停就解封会再次进入黑洞
- 问清自动解封时间,有的按小时,有的按天
- 解封后立即切高防/清洗,别裸奔回源
- 必要时换 IP,但源站泄露的话新 IP 也会被打
清洗和高防怎么选
清洗中心把攻击流量牵引过去,过滤后回源;高防 IP 是长期方案,适合频繁被攻击的业务。偶发攻击可以用云清洗按次付费,频繁攻击再买高防。
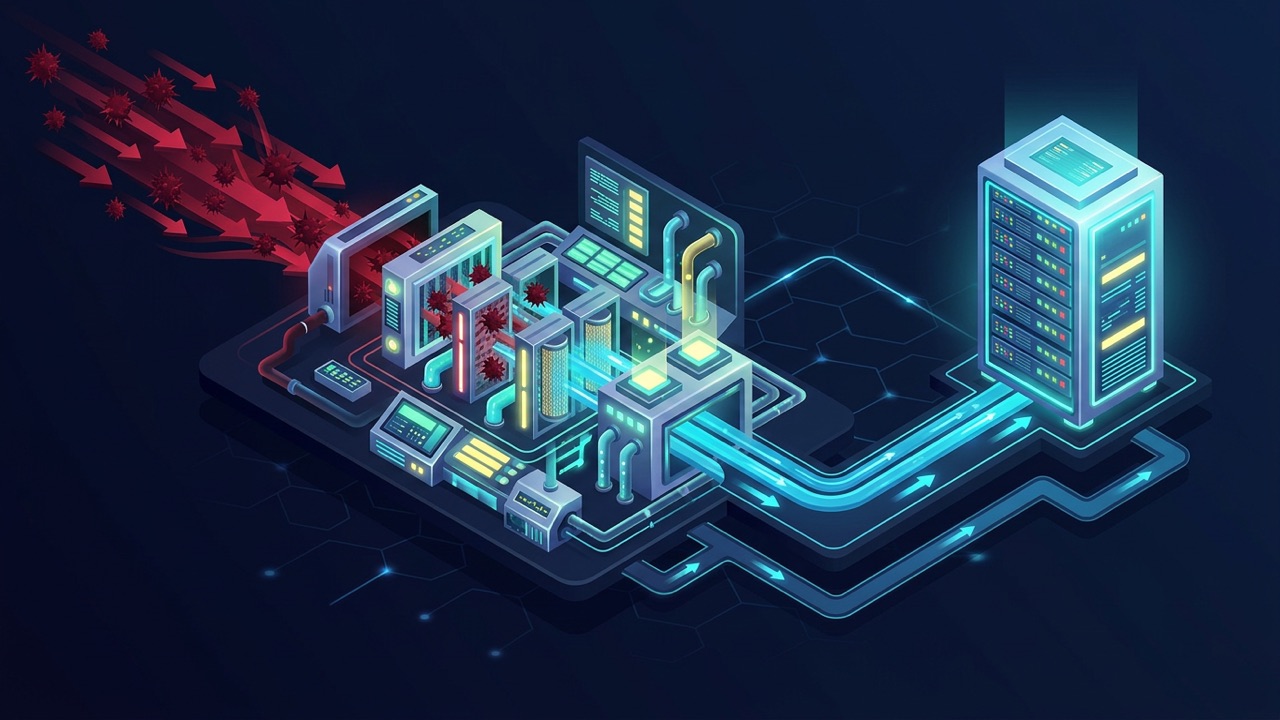
源站怎么藏
- 源站只允许清洗/高防回源 IP 访问
- DNS 历史解析、证书、邮件头都可能泄露源站
- 换 IP 后清理子域名和历史记录
- 回源加鉴权,别让攻击者绕过清洗直连
攻击类型不同处理不同
| 类型 | 特征 | 处理 |
|---|---|---|
| 流量型 | 带宽瞬间打满,ping 丢包 | 清洗/高防/黑洞 |
| CC | 请求数暴涨,CPU 高 | WAF、限流、验证码 |
| 连接型 | 连接数打满,SYN 堆积 | SYN cookie、清洗、限连接 |
应急步骤
- 保留告警、流量图、攻击时间
- 提交工单,申请解封或切清洗
- 切 CDN/高防,隐藏源站
- 限流、降级非核心功能
- 通知客户,给出恢复预期
- 攻击结束后复盘,补防护
怎么预防
- 日常隐藏源站 IP,别在公开渠道暴露
- 接入 CDN 或高防,别让源站裸奔
- 设流量和连接数告警
- 准备应急联系人、工单模板和切换脚本
- 定期演练切换
黑洞和清洗有什么区别
黑洞是直接丢弃所有流量,业务全断;清洗是把流量牵引到清洗中心,过滤后把正常流量回源,业务尽量不断。黑洞是保底手段,清洗是可用性方案。
工单怎么写
写清 IP、业务、发现时间、攻击峰值、攻击类型、已采取的措施、希望的处理方式(解封/切清洗/换 IP)。附上监控截图和 mtr 结果,处理更快。
换 IP 之后做什么
先确认源站没有泄露,再改 DNS、证书、回源配置和监控;旧 IP 保留一段时间观察,确认没有残留解析。换 IP 不解决源站泄露,新 IP 还会被打。
CDN 能防 DDoS 吗
CDN 能吸收部分流量、隐藏源站,但对大流量攻击防护有限,且可能产生高额流量费。大攻击还是要清洗或高防,CDN 作为前置层。
怎么判断攻击停了
看监控流量回落、ping 恢复、控制台攻击记录结束。别刚停就解封,有些攻击会间歇性反复,观察一段时间再操作。
被攻击时要不要关机
关机不能阻止攻击,攻击打的是 IP 和带宽,关机后业务还是断的。正确做法是切清洗、隐藏源站、限流,保留机器处理正常请求。
备份和恢复
黑洞期间拿不到数据,重要数据要提前做站外备份。恢复时先确认备份可用,再按“新机→数据→DNS”的顺序切,别在生产机上直接覆盖。
保险和索赔
部分服务商对攻击流量有核减政策,保留攻击时间、流量图和工单记录,按合同申请。别指望全额免单,提前问清规则。
长期防护
隐藏源站、接入 CDN/高防、设告警、准备切换预案,四件事做完,比每次被打临时救火强。
攻击峰值怎么看
看控制台流量图、清洗报表和工单回复,记录攻击峰值、持续时间和类型。峰值决定防护买多大,类型决定用清洗还是 WAF。
和机房沟通
问清黑洞阈值、自动解封时间、清洗能力、回源方式。不同服务商规则差别很大,提前问比出事再问强。
要不要换机房
如果服务商清洗能力弱、解封慢、源站频繁被打,换到防护更好的机房或接高防更省心。先算迁移成本和中断损失。
清洗也有局限
清洗对流量型攻击有效,对加密流量、应用层 CC 和源站泄露效果有限。要配合 WAF、限流、鉴权和源站保护,不能只买一个清洗就完事。
留好证据
攻击时间、峰值、类型、工单、流量图都保存,复盘和索赔都用得上。别等日志滚掉了才想起来。
防护阈值怎么定
阈值太低,正常波动也会触发清洗;太高,攻击打进来才反应。按业务峰值流量的 2 到 3 倍设,再结合历史攻击峰值调整。
阈值不是一劳永逸,业务增长后要重新评估。
最后,把黑洞、清洗、高防的流程写成一张应急卡片,出事时照着做,别临时查资料。
防护是长期工程,平时多准备,出事少损失。
攻击不会提前打招呼,预案越具体,恢复越快。
把应急卡片贴在运维群里,比写在文档里更管用。
平时演练一次,胜过出事时十次讨论。
准备得越细,恢复得越快,一定要记住啊。
常见问题 FAQ
Q1:黑洞会自动解除吗?
多数服务商在攻击停止后自动解封,时间从几十分钟到几天不等。问清规则,别干等。
Q2:换 IP 能解决吗?
攻击者如果只知道域名,换 IP 可能有用;如果源站已泄露,新 IP 很快会被打。先藏源站再换。
Q3:黑洞期间能备份数据吗?
不能,IP 全断。重要数据要提前做站外备份,别等黑洞时才发现拿不到。
Q4:高防能完全防住吗?
不能。超过防护峰值、源站泄露、应用层 CC 都可能绕过。高防是入口防护的一环。
Q5:小站被打了值得买高防吗?
看损失。偶发攻击用云清洗 + CDN 即可;频繁被打、业务中断损失大,再考虑高防。
总结
黑洞是保护动作,不是服务器故障。先确认、再解封、切清洗、藏源站,最后按攻击类型补防护。别重装系统,也别解封后裸奔回源。
需要一台备用源站或切换环境,可以按小时开一台萤光云香港 CN2 VPS,先把回源和切换流程跑通。