VPS知识分享站
先说结论:选高防服务器,别只看“多少 G 防护”。要问清防护峰值怎么算、清洗能力、回源方式、线路延迟、计费模式和误杀率。防护峰值按历史攻击峰值留 1.5 到 2 倍,清洗和回源没配好,买了高防也可能被打穿。
先分清三个概念:
- 防护峰值:能扛住多大的攻击流量,单位 Gbps 或 Tbps
- 清洗能力:识别并过滤恶意流量,同时放行正常请求
- 回源:清洗后把干净流量送回源站,回源链路也要防泄露
高防到底在做什么
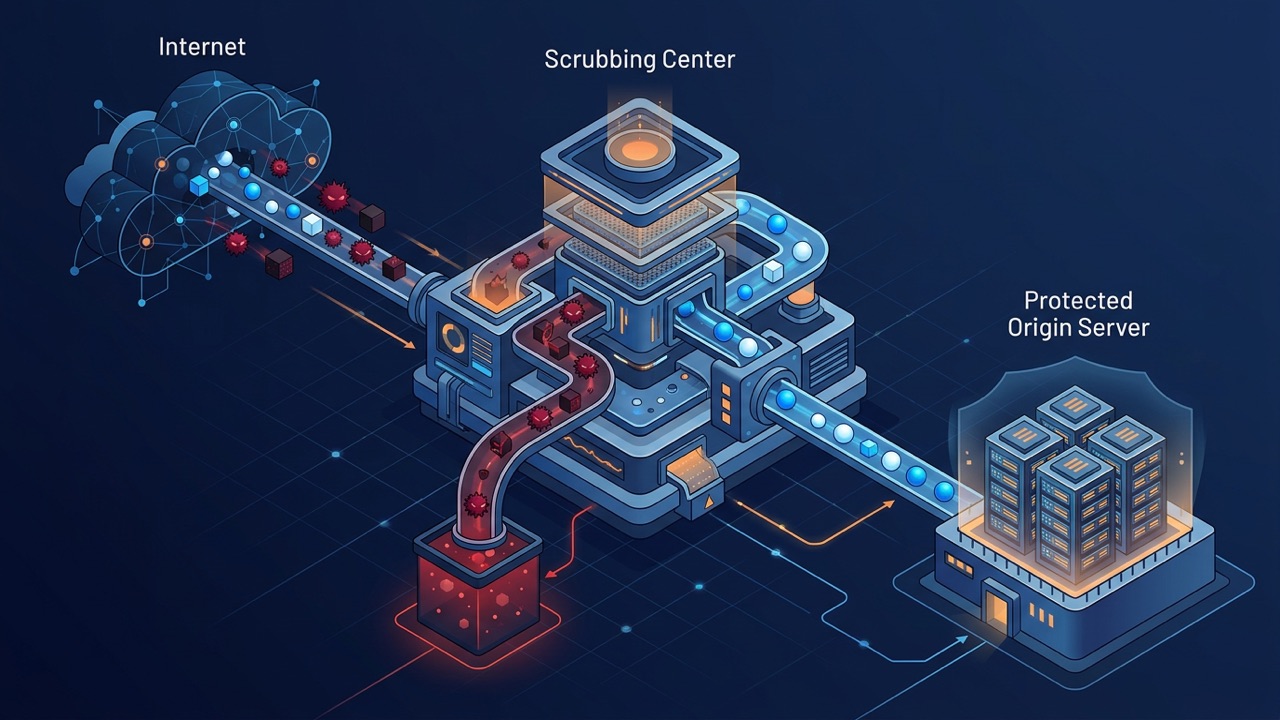
高防通常由清洗中心 + 牵引组成:攻击流量先被引流到清洗中心,过滤后再回源。它保护的是“入口”,不是“应用”;CC 攻击、应用层漏洞仍要靠 WAF、限流和代码修复。
防护峰值怎么选
先看历史攻击峰值和业务能承受的损失,再乘 1.5 到 2 倍。没有历史数据的,按同行业常见攻击量估,并选可弹性扩容的方案。峰值买小了,攻击一来还是黑洞;买太大,平时白花钱。
问清楚峰值是“单次攻击峰值”还是“持续防护”,超峰值后是清洗、黑洞还是回源切走。
清洗和误杀
清洗不是越大越好,关键是误杀率。问服务商:清洗规则是自动还是人工、能不能自定义白名单、误杀后多久恢复、有没有回源鉴权。业务有 API、直播、长连接时,误杀会更明显。
回源和源站保护
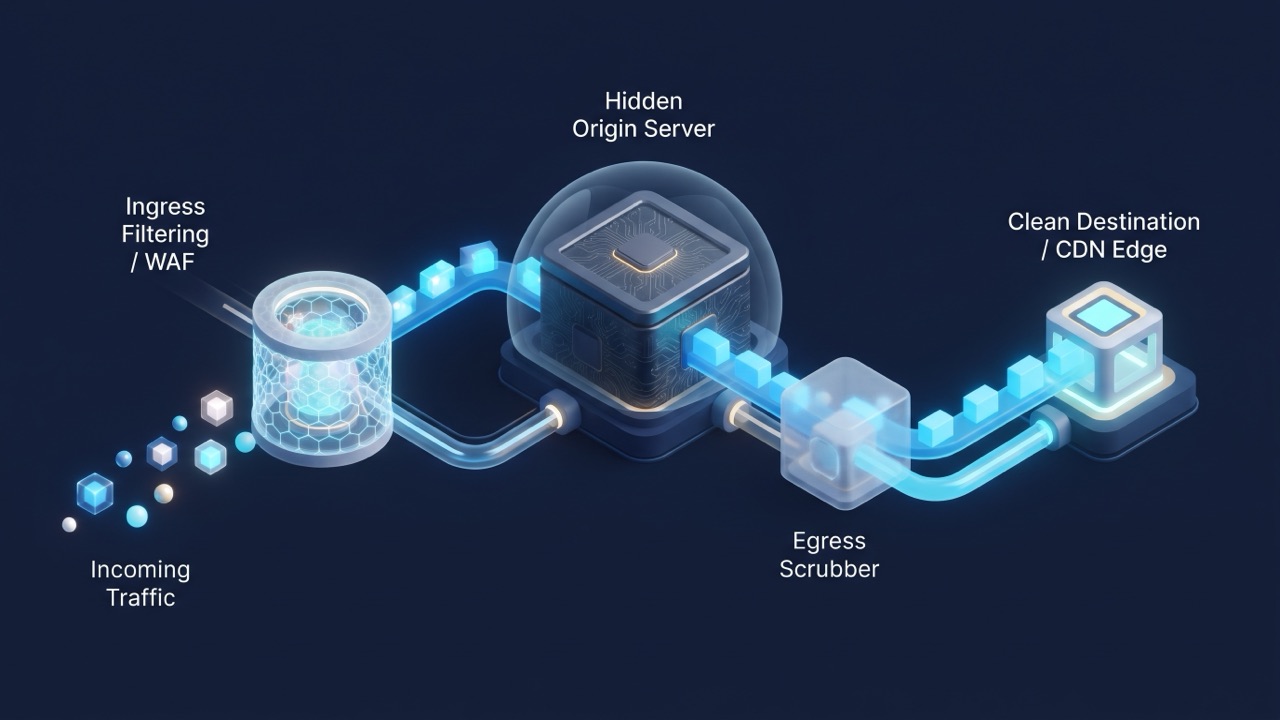
高防只保护高防 IP,源站 IP 泄露就白买。回源要做:
- 源站只允许高防回源 IP 访问
- 回源加鉴权头或 mTLS
- 源站 IP 不出现在 DNS、证书、邮件头里
- 换 IP 后清理历史解析和子域名
线路和延迟
高防节点离用户越近越好,但清洗中心通常集中在少数地区。问清节点位置、回源线路、是否支持 CN2/BGP,以及接入后延迟增加多少。游戏、直播、支付对延迟敏感,别只看防护峰值。
计费模式
- 保底 + 弹性:平时保底,攻击时弹性扩容,按超出部分计费
- 包年包月:固定防护峰值,适合攻击稳定的业务
- 按次:短期活动或应急,单价高
问清超峰值怎么计费、有没有封顶、黑洞后怎么解封。
高防服务器、高防 IP 和 CDN 怎么选
| 方案 | 适合 | 注意 |
|---|---|---|
| 高防服务器 | 业务直接跑在机房,需要大带宽 | 迁移成本高,弹性差 |
| 高防 IP | 源站在别处,只想换入口 | 回源配置要正确 |
| CDN + 高防 | Web 业务,静态多 | 动态 API 仍要源站防护 |
验收怎么做
- 接入后测正常访问的延迟和丢包
- 用测试流量验证清洗和回源
- 确认源站 IP 不可直连
- 看日志和报表能不能定位攻击
- 确认解封和客服响应时间
CC 攻击高防能防吗
能防一部分,但 CC 更像正常请求,主要靠 WAF、限流、验证码和行为分析。买高防时问清有没有应用层防护、是否单独计费、规则能不能自定义。
节点和线路
问清洗节点在哪、回源走什么线路、接入后延迟增加多少。面向国内用户,香港/内地节点更近;面向海外用户,选当地或区域节点。线路比峰值更影响体验。
合同和 SLA
看清洗生效时间、解封时间、误杀赔付、超峰值处理方式。SLA 写清楚“多久内响应、多久内恢复”,比口头承诺有用。
成本怎么算
高防成本 = 保底防护 + 弹性超出 + 回源带宽 + 人工。攻击越频繁,弹性费用越高;按年买通常比按次便宜,但要确认峰值和超量规则。
接入步骤
先改 DNS 指向高防 IP,再配回源和鉴权,然后验证正常访问和清洗效果,最后把源站防火墙收紧到只允许高防回源。每一步都要有回滚方案。
高防 IP 怎么接入
把域名解析到高防 IP,高防回源到你的源站;源站只允许高防回源 IP。接入前把 TTL 调低,接入后验证解析、证书和回源是否正常。
清洗误杀怎么处理
误杀通常来自规则太严或业务特征被误判。先加白名单、调规则,再观察;严重时切回源或换节点。接入前用真实业务流量做一轮验证。
选型清单
防护峰值、清洗方式、误杀处理、回源鉴权、节点位置、线路、计费、SLA、客服响应,九项逐条问,别只看价格和“多少 G”。
为什么会被打
常见原因:同行竞争、勒索、业务被爬、账号被封后的报复、误伤。先确认攻击类型和目标,再决定是硬防、清洗还是切走。
高防和云清洗
高防是长期租用,云清洗按次或按量,适合偶发攻击。攻击频繁就买高防,偶发就用云清洗 + CDN,别为一年几次攻击买全年高防。
长期防护
高防只是入口,应用层还要 WAF、限流、鉴权、漏洞修复和备份。攻击者会换手法,防护也要持续更新。
另外,高防不是越贵越合适,按业务形态选:Web 优先 CDN + WAF,TCP 业务优先四层高防,游戏和直播看节点和线路。
接入前先做一次应急演练,确认切换、回源和解封流程都有人会操作。
最后,别把高防当成一次性采购。攻击峰值、业务形态和线路都会变,每季度复核一次防护配置。
选高防的核心是“扛得住、放得行、回得去”,不是“参数好看”。
另外,提前准备好攻击时的沟通模板和升级路径,客户问起来能第一时间回应,比事后解释更省心。
防护是持续投入,别等被打才临时找方案;提前选好、接好、演练好,出事时才不会手忙脚乱。流程要落到纸上,别只存在某个人脑子里,换人也能接手,联系人和预案也要定期更新,别嫌麻烦,按时更新,才能真的用上。
常见问题 FAQ
Q1:买了高防就不会被打了吗?
不是。超过防护峰值、源站 IP 泄露、应用层 CC 都可能绕过高防。高防是入口防护的一环。
Q2:防护峰值买多大?
按历史峰值 1.5 到 2 倍,选可弹性扩容的方案。没有历史数据就按行业常见量估。
Q3:高防会影响正常访问吗?
会增加一点延迟,误杀取决于清洗规则。接入前要测延迟和误杀,尤其是 API 和长连接。
Q4:源站 IP 怎么隐藏?
源站只允许高防回源,清理 DNS、证书、邮件头等泄露点,回源加鉴权。
Q5:高防和 CDN 能一起用吗?
能,常见组合是 CDN 在前、高防在后,或高防 IP 直接接 CDN 回源。按业务链路设计。
总结
选高防看五件事:防护峰值、清洗误杀、回源保护、线路延迟、计费模式。峰值留余量,源站藏好,接入后做验收,别只看销售页上的“多少 G”。
需要一台源站或测试环境配合高防接入,可以按小时开一台萤光云香港 CN2 VPS,先把回源和鉴权跑通。