VPS知识分享站
先说结论:云服务器 25 端口默认封禁,是为了防止垃圾邮件和开放中继。要发信,优先用 587/465 提交口或第三方邮件 API;必须自建 25 端口的,得向服务商申请解封,并把 PTR、SPF、DKIM、DMARC 和 IP 信誉都配好,否则解封了也进垃圾箱。
先分清两个方向:
- 收信:别人连你的 25 端口投递邮件
- 发信:你的应用通过 25/465/587 把邮件交给服务器或中继
大多数云厂商封的是“出站 25”,收信和提交口通常可用;具体以服务商政策为准。
为什么封 25
25 是最传统的 SMTP 端口,也是垃圾邮件、钓鱼和开放中继的重灾区。云厂商封 25 可以降低 IP 段被拉黑的风险,保护其他用户。个人和小企业自建邮件服务器,很容易因为配置不当变成开放中继,几天内 IP 就被列入黑名单。
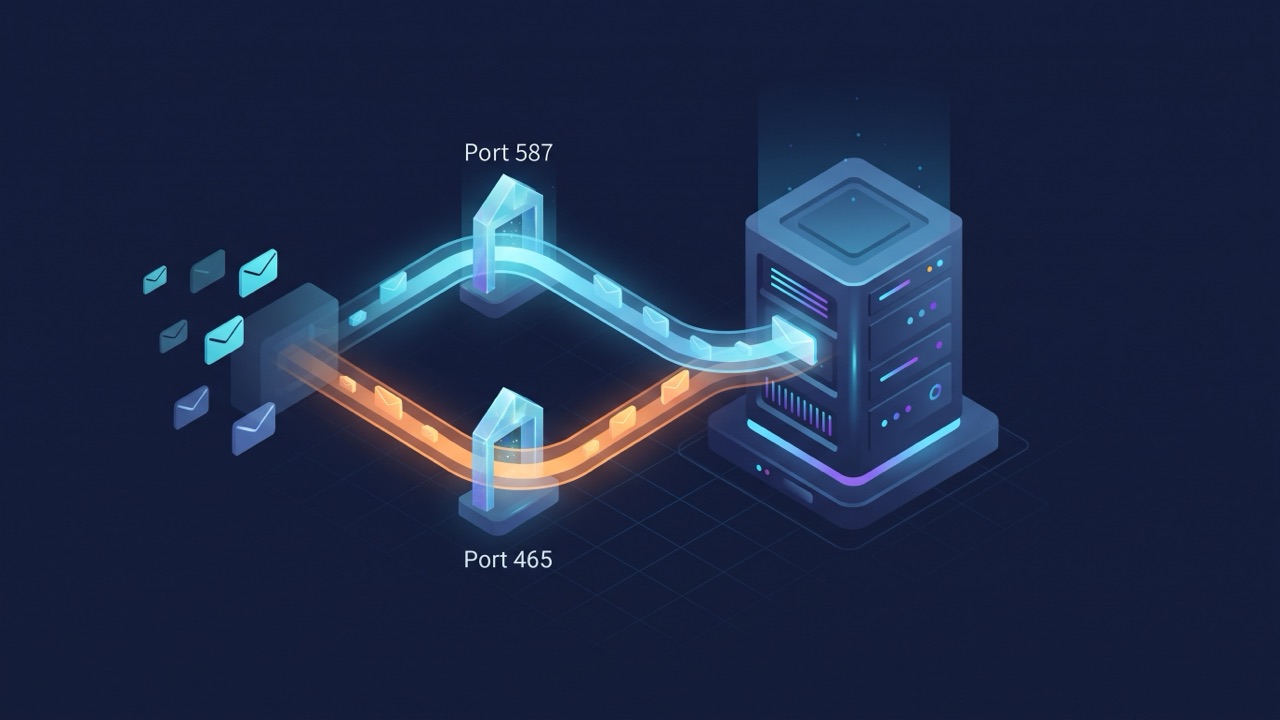
怎么确认被封
nc -vz smtp.example.com 25
telnet smtp.example.com 25
# 本机测试出站
nc -vz gmail-smtp-in.l.google.com 25
连接超时、被拒绝,或服务商控制台有“25 端口封禁”提示,基本可以确认。注意区分“入站被封”和“出站被封”,处理方式不同。
解封流程
- 提交工单,说明用途、域名、发信量、是否 transactional
- 承诺不发垃圾邮件,提供退订和滥用处理方式
- 配置 PTR(反向解析)、SPF、DKIM、DMARC
- 等待服务商审核,部分要求先有干净 IP 历史
- 解封后从小量开始预热,别一天发几万封
不同服务商要求不同,有的只给企业客户解封,有的要求独立 IP。先问清政策,别直接换机器硬试。
SPF、DKIM、DMARC
- SPF:声明哪些 IP 可以代表你的域名发信
- DKIM:给邮件签名,接收方验证内容没被篡改
- DMARC:告诉接收方 SPF/DKIM 失败时怎么处理,并收集报告
- PTR:IP 反解到你的域名,很多接收方会查
# SPF 示例
v=spf1 ip4:203.0.113.10 include:_spf.example.com -all

# DMARC 示例
v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com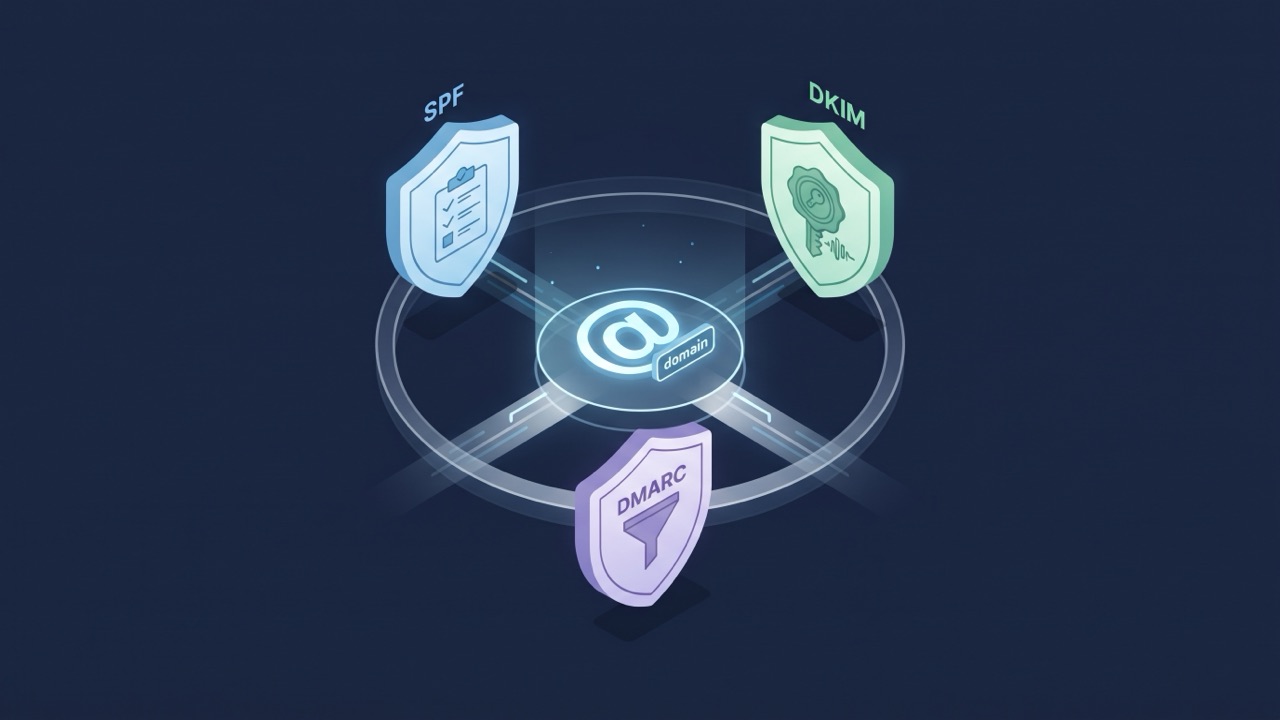
替代方案
不是所有业务都需要自建 25。常见替代:
- 587 提交口:应用通过 587 把邮件交给自己的邮件服务器或中继
- 465 加密提交:SMTPS,很多客户端默认用
- 第三方 SMTP:SendGrid、Mailgun、Amazon SES、Postmark
- 邮件 API:直接 HTTP 调用,不碰 SMTP 端口
transactional 邮件(验证码、订单通知)优先用 API 或第三方 SMTP,送达率和可观测性都更好;营销邮件还要处理退订和合规。
自建邮件的要求
- 独立 IP,且 IP 信誉干净
- PTR、SPF、DKIM、DMARC 齐全
- 不开开放中继,认证后才能发
- 限制发信频率,处理退信和投诉
- 监控黑名单和队列
- 遵守反垃圾邮件法规
常见错误
- 只开 25,不配 PTR/SPF/DKIM,邮件全进垃圾箱
- 开放中继,被利用后 IP 被拉黑
- 解封后立刻群发,触发风控再次封禁
- 用动态 IP 或住宅 IP 发信
- 不处理退信,继续发无效地址
- 营销邮件没有退订链接
合规
发信要符合当地反垃圾邮件法规:真实发件人、可退订、尊重用户同意。不要买名单、不要伪造发件人,违规可能导致域名和 IP 被封。
邮件中继
应用不必自己投递,可以把邮件交给中继:本地 postfix 只监听 127.0.0.1,通过 587 转发到第三方。这样不碰 25,也避免开放中继风险。
IP 预热
新 IP 没有信誉,解封后先发少量、高打开率的邮件,逐步加量;一上来群发会被接收方直接拒收,甚至再次被封。
退信处理
硬退(地址不存在)要从列表移除,软退可重试几次;投诉率高于阈值就暂停发送,排查名单和内容。退信和投诉是信誉的核心指标。
黑名单
定期查 Spamhaus、Barracuda 等黑名单,发现被列立即申请移除并修复原因;黑名单没清,发多少都进垃圾箱。
收信端口
收信通常用 110/995(POP3)或 143/993(IMAP),SMTP 收信是 25。如果只是让客户端收信,不需要解封 25;发信走 587/465 即可。
测试工具
用 swaks、telnet、nc 测连通性,用 mail-tester 或 GlockApps 测送达和认证得分;发到 Gmail/Outlook 看是否进垃圾箱,比只看日志可靠。
只有对数据位置、审计、品牌域名有硬要求,或发信量很大、成本敏感时,才值得自建完整邮件系统;否则第三方更省心,也更容易达到高送达率。
先评估“必须自建”的理由,再决定要不要为 25 端口折腾。
邮件是长期信誉生意,配置只是一部分,持续维护更重要。
能走 API 就走 API,能走中继就走中继,别和 25 端口死磕。
把精力花在送达率和合规上,比研究端口更有价值。
邮件送达是长期工程,别指望一次配置就一劳永逸。
常见问题 FAQ
Q1:25 端口被封还能收信吗?
看出站还是入站。多数封的是出站 25,入站和 587/465 可用;具体问服务商。
Q2:解封后能直接群发吗?
不能。先小量预热、监控退信和投诉,逐步加量;突然大量发信会被再次封禁。
Q3:用第三方 SMTP 还要配 SPF 吗?
要。把第三方服务器加到 SPF,按对方要求配 DKIM,否则送达率会差。
Q4:自建邮件服务器难吗?
装起来不难,难在信誉、反垃圾、退信处理和长期维护。小团队优先第三方。
Q5:邮件进垃圾箱怎么办?
查 SPF/DKIM/DMARC、PTR、黑名单、内容、发信频率和用户投诉;逐项排查,别只改标题。
总结
25 被封是常态,不是故障。优先用 587/465 或邮件 API;必须自建就申请解封,配齐认证和 PTR,控制发信量,做好退信和投诉处理。能不自建,就不自建。
需要一台机器跑邮件中继或应用后端,可以按小时开一台萤光云香港 CN2 VPS,先验证 587/465 和 API 方案。