VPS知识分享站
CVE-2026-111497 出在 Google Brotli 解码器,WordPress 核心不带 Brotli,但会通过 libcurl 解压外部响应。一条 pingback 就可能打崩 PHP worker,要修的是 libbrotli。
发生了什么
Brotli 1.0.3 到 1.2.0 存在越界写,攻击者可以构造恶意压缩流,让解码器写越界。Google 评分为 9.2,10 月 21 日在 1.0.10、1.1.1、1.2.1 修复;10 月 27 日 CISA 将其加入 KEV。
WordPress 的路径很隐蔽:未登录用户向 xmlrpc.php 发一个 pingback.ping,源 URL 指向攻击者服务器;WordPress 用 wp_safe_remote_get() 去抓,libcurl 收到 Content-Encoding: br 的响应后自动解压,恶意流在 PHP 看到内容之前就进入 Brotli 解码器。
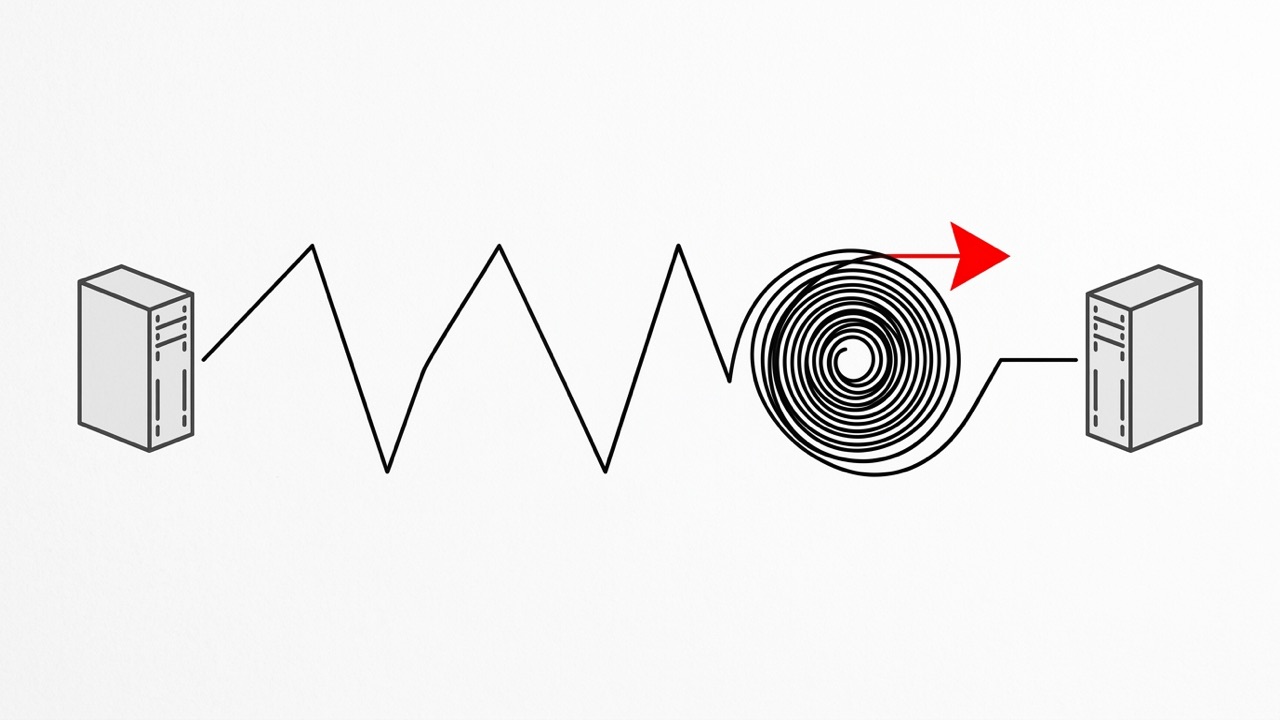
为什么 WAF 看不到
攻击载荷不在入站请求里,而在 WordPress 主动出站抓取的那条响应里。WAF 看到的是一个普通 pingback,URL 也像正常地址;等响应回来时,解码发生在 libcurl 内部、PHP 之下,WAF 没有机会拦。
所以“加一条 WAF 规则”解决不了根因。能做的只有三件事:升级 libbrotli、关掉 pingback 入口、让 WordPress 不再自动解压 Brotli。
先确认暴不暴露
用本机地址测试,WordPress 会在抓取前拒绝,不会真的出网:
curl -s -i -X POST https://example.com/xmlrpc.php \
  -H 'Content-Type: text/xml' \
  --data '<?xml version="1.0"?><methodCall><methodName>pingback.ping</methodName><params><param><value><string>http://127.0.0.1/</string></value></param><param><value><string>https://example.com/?p=1</string></value></param></params></methodCall>'
返回 403、404 或非 XML,说明入口被挡;返回 requested method pingback.ping does not exist,说明方法已注销;返回其他 methodResponse,说明 pingback 还能跑。
修复顺序
- 升级 libbrotli 到修复版本,重建镜像或重启服务
- 确认发行版真的打了补丁,不只看版本号
- 注销 pingback 方法,或直接在 Web 服务器挡掉 xmlrpc.php
- 加临时缓解,阻止 libcurl 自动解压 Brotli
- 排查插件里抓取用户 URL 的功能
# Debian/Ubuntu 看包版本
dpkg-query -W -f='${Version}\n' libbrotli1
# 已修复的包通常带安全更新后缀,例如 1.1.0-2+deb13u1
注意:Debian/Ubuntu 会把修复 backport 到旧版本号,所以 1.1.0 也可能已经修了,关键看包修订号。Docker 的 wordpress:latest 目前仍可能装到有漏洞的 libbrotli,需要在自己的镜像层里升级。
临时缓解
在 mu-plugin 里让 libcurl 不要自动解压,能一次性覆盖 pingback、oEmbed、feed 和插件抓取:
add_action( 'http_api_curl', function ( $handle ) {
    curl_setopt( $handle, CURLOPT_ENCODING, 'identity' );
    curl_setopt( $handle, CURLOPT_HTTP_CONTENT_DECODING, 0 );
}, 10, 1 );
再注销 pingback。注意 add_filter( 'xmlrpc_enabled', '__return_false' ) 不够,它只关需要登录的方法,pingback 不需要登录:
add_filter( 'xmlrpc_methods', function ( $methods ) {
    unset( $methods['pingback.ping'] );
    unset( $methods['pingback.extensions.getPingbacks'] );
    return $methods;
} );
Nginx 也可以直接挡:
location = /xmlrpc.php {
    deny all;
}
但挡 xmlrpc 只关一条路,插件抓取和 oEmbed 仍可能触发,所以要和上面的 libcurl 缓解一起用。
怎么发现被打
- Apache 日志出现
AH00051: child pid ... Segmentation fault (11) - PHP-FPM 子进程 signal 11,或 worker 长期 100% CPU
- 出站请求收到
Content-Encoding: br,尤其是很小的响应体 - 大量未登录
POST /xmlrpc.php,源 URL 指向陌生域名 - core dump 里出现
libbrotlidec.so
公开利用目前主要是打崩 worker 的拒绝服务,PHP 环境的远程代码执行链还没有公开;但 9.2 的分值和 KEV 状态说明不能等。
常见问题 FAQ
Q1:WordPress 不带 Brotli,为什么也受影响?
WordPress 通过 libcurl 发外部请求,libcurl 调系统 libbrotli 解压响应,漏洞在系统库里。
Q2:升级 WordPress 核心能修吗?
不能。核心没有这段代码,要升级 libbrotli 并重建运行环境。
Q3:WAF 规则能防吗?
防不住载荷,因为载荷在出站响应里;只能挡 pingback 入口,属于缓解不是修复。
Q4:只关 xmlrpc.php 够吗?
不够。插件抓取用户 URL、oEmbed、feed 也可能走到同一个解码器。
Q5:怎么确认修好了?
看 libbrotli 包修订号、重启服务,再用出站 Brotli 响应做验证;同时确认 pingback 已注销。
总结
这次要修的是系统里的 libbrotli,不是 WordPress 核心。顺序是:升级 libbrotli、确认包修订号、注销 pingback、加 libcurl 缓解、排查插件抓取。WAF 只能挡入口,不能替代补丁。
要验证补丁和回归,先按小时开一台香港 CN2 节点,别在生产上直接试。