
 VPS知识分享站
把服务器搬到海外,不等于数据跨境就合规了。数据从哪收集、存哪、谁能访问、传到哪,这四个问题没答清楚,GDPR 和 PIPL 都绕不过去。
先分清三件事:
- 数据本地化:数据存在哪个国家/区域
- 跨境传输:数据是否离开原区域
- 远程访问:境外人员/系统能否访问
很多“服务器在海外”的业务,仍然有境内数据出境;也有“服务器在境内”但境外团队远程访问的情况。两者都算跨境场景。
常见法规
| 法规 | 区域 | 关注点 |
|---|---|---|
| PIPL / 数据出境规定 | 中国 | 个人信息、重要数据、出境评估 |
| GDPR | 欧盟 | 合法性基础、跨境机制、数据主体权利 |
| CCPA/CPRA | 美国加州 | 消费者隐私、出售/共享 |
| 行业规定 | 金融/医疗 | 本地化、审计、留存 |
云上数据在哪
看云厂商的区域、可用区、对象存储位置、备份副本、CDN 日志、监控数据;很多“主库在本地”但备份/日志/分析在海外,仍可能构成出境。
合规步骤
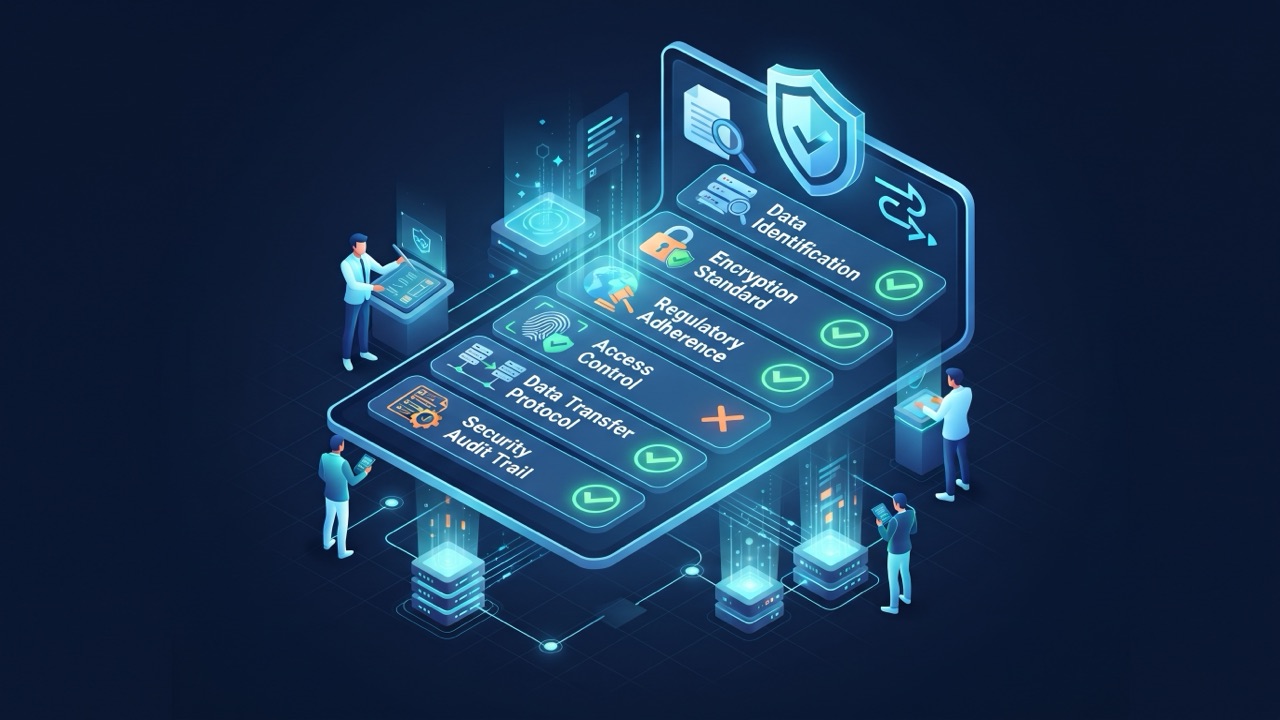
- 数据盘点:收集什么、存哪、谁访问、传给谁
- 分类分级:个人信息、敏感个人信息、重要数据
- 确定路径:本地化、标准合同、认证、评估
- 合同和告知:隐私政策、数据处理协议
- 技术措施:加密、脱敏、权限、日志
- 持续审计和演练
技术措施
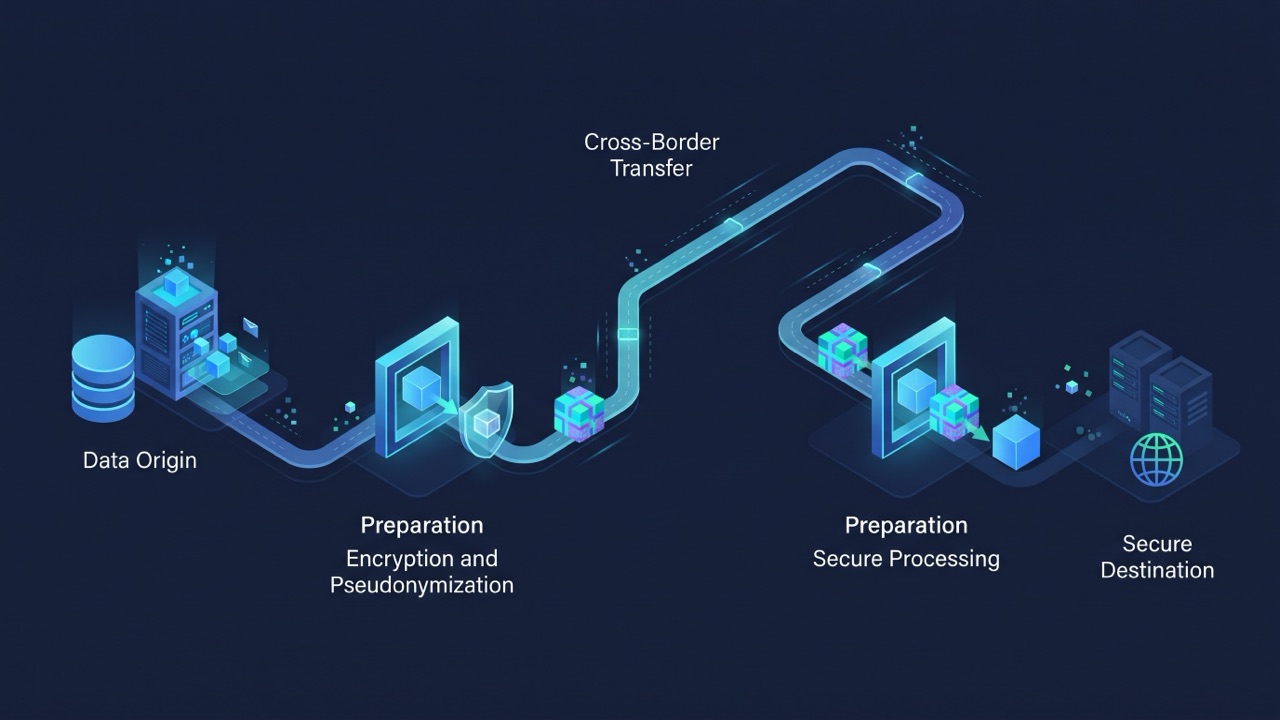
- 加密:传输 TLS、存储加密、密钥本地管理
- 脱敏/假名化:跨境前去掉直接标识
- 最小化:只传必要字段
- 访问控制:境外访问单独授权、审计
- 日志:记录谁在何时访问/传输
常见场景
- 跨境电商:订单、支付、客服数据
- SaaS:多区域租户数据
- AI:训练数据、日志、标注
- 监控/备份:日志和快照跨区
- 远程运维:境外团队访问境内系统
评估和文档
按监管要求做出境评估/标准合同/认证;准备数据映射、传输清单、影响评估、合同和用户告知。文档不是形式,出问题时是证据。
成本
合规成本包括评估/法务、技术整改、本地化资源、审计;跨境带宽和存储也是成本。先做高风险数据,别一刀切。
数据盘点
列出系统、表、字段、文件、日志,标注来源、存储位置、访问者、接收方;很多出境点藏在备份、监控和客服工具里。
分类分级
区分个人信息、敏感个人信息、重要数据;不同级别对应不同合规路径和保护措施,别用一套规则套全部。
传输路径
本地化、标准合同、认证、安全评估,按适用法规选;路径不是技术选型,是法律和监管要求。
合同
和云厂商、SaaS 供应商签数据处理协议,明确数据位置、子处理者、安全措施和删除义务;合同条款要能落地。
访问控制
境外访问单独授权、最小权限、强认证;远程运维走堡垒机,日志留存,离职及时回收。
审计
定期检查数据流、权限、传输记录和供应商;法规变化时更新评估和文档。
常见误区
“加密就合规”“服务器出海就没事”“日志不算数据”“小公司没人管”,都是高风险误解。
GDPR 机制
充分性认定、标准合同条款(SCC)、约束性公司规则(BCR)等;先确认数据主体和场景,再选机制,别直接套模板。
中国出境
按个人信息保护法和出境规定,判断是否需要安全评估、标准合同或认证;重要数据和个人信息数量是触发条件。
云厂商
问清区域、数据副本、备份、日志、子处理者和删除机制;云厂商合规不等于你的业务合规。
数据映射
画一张数据流图:收集→存储→处理→共享→删除,标注跨境点;评审、审计、事故排查都靠它。
应急
数据泄露/违规传输的应急预案、通知流程和联系人;发生事件能快速止损和上报。
供应商
客服、邮件、分析、AI 工具都可能接触用户数据;选型时问数据位置和训练用途,别把用户数据随手喂给第三方。
员工培训
让团队知道哪些数据能传、传到哪、怎么传;很多违规是随手发文件、截图、用个人网盘造成的。
记录
评估报告、合同、传输记录、权限审批、培训记录归档;监管或客户审计时能拿得出。
长期
法规、业务、供应商都会变,每年复核数据流和合规路径,别一份评估用三年。
数据主体权利
访问、更正、删除、可携带、拒绝自动化决策;流程和时限要能执行,别只在隐私政策里写。
删除
到期/撤回后要删除主库、备份、日志、第三方副本;删除记录留痕,证明真的删了。
跨境带宽
跨境传输也吃带宽和延迟;大批量同步选低峰、压缩、断点续传,别影响业务。
本地化
把数据、备份、日志放在同一区域,减少跨境;需要全球访问时,用本地缓存/只读副本,别把原始数据到处复制。
风险
违规跨境可能面临罚款、业务下架、客户流失;合规做在前面,比事后补救便宜。
选型
选云厂商时看区域、合规资质、数据删除和审计能力;价格不是第一位,数据位置和合同条款更重要。
欧盟用户的数据本地化,通常先看德国节点;英国业务再单独评估英国节点。
总结建议
先画数据流,再定合规路径,最后做技术和文档;别等业务做大才补。
合规不是 IT 一个部门的事,法务、业务、安全要一起参与,才能把路径定对。
把数据流画清楚,合规路径自然就明确了,别从法规条文开始硬套。
先做高风险数据,再逐步覆盖全量,别一开始铺太大。
合规是持续过程,法规变了要跟着更新。
数据流清楚,责任清楚,合规才做得下去。
先把数据流画出来,比背法规更有用。
这一步做完,后面的评估和合同才有依据,好啊。
常见问题 FAQ
Q1:服务器放海外就不用管境内合规吗?
不是。只要收集境内用户数据并传境外,仍可能适用境内法规。
Q2:GDPR 只影响欧盟公司吗?
不只。向欧盟用户提供服务/监控行为,也可能适用。
Q3:加密后就能自由跨境吗?
不一定。加密是措施之一,是否允许跨境还要看法规和评估结论。
Q4:日志和备份算数据吗?
算。日志可能含个人信息,备份副本也可能构成跨境。
Q5:小公司也要做吗?
看业务和数据类型;有境内用户数据出境,就应按适用法规评估,别等被查。
总结
数据跨境先盘点、再分类、选路径、签合同、做技术措施、留文档。服务器位置不等于合规,远程访问和日志备份也要算。按风险优先级推进。
需要区域节点做数据本地化测试,先按小时开一台香港 CN2 节点,把数据流理清再谈方案。







